
U zagrebačkom Hotelu Antunović uspješno je održan stručni brunch posvećen temi „Umjetna inteligencija u reviziji i upravljanju kibernetičkom sigurnošću“, koji je okupio gotovo 40 predstavnika organizacija obveznika Zakona o kibernetičkoj sigurnosti (ZKS).
Središnja tema događanja bila je praktična primjena umjetne inteligencije u upravljanju kibernetičkom sigurnošću – od korištenja javno dostupnih AI asistenata i analize dokumentacije, preko povezivanja AI-ja s internim izvorima podataka, do njegove primjene u reviziji, upravljanju rizicima, usklađenošću i dokazivanju stvarne implementacije sigurnosnih kontrola.
Hrvatski obveznici možda su napredniji nego što mislimo
Tijekom prezentacije provedena je i anonimna anketa među prisutnim obveznicima ZKS-a. Sudionici su za niz područja prvo procjenjivali kakvo je, prema njihovom mišljenju, opće stanje među hrvatskim obveznicima Zakona, a zatim su odgovarali na pitanja o stvarnom stanju u vlastitim organizacijama.
Rezultat je pokazao izrazitu razliku između percepcije i stvarnog stanja među sudionicima događanja.
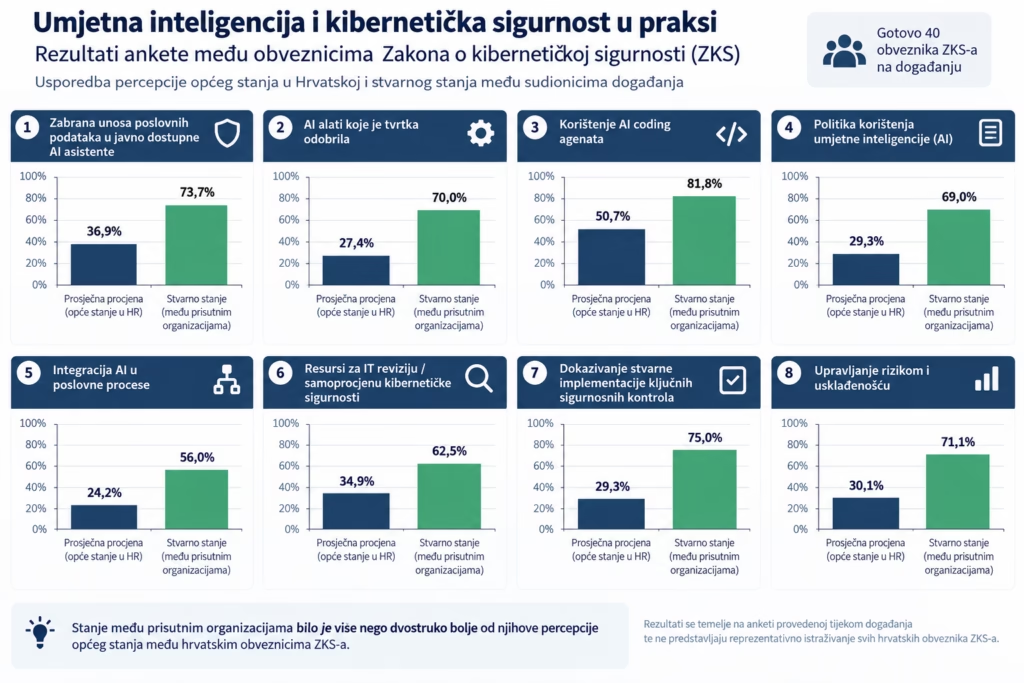
Prosječna procjena stanja među hrvatskim obveznicima iznosila je svega 32,8%, dok je prosječno stanje među organizacijama prisutnima na brunchu iznosilo 69,9%.
Drugim riječima, stanje među prisutnim organizacijama bilo je više nego dvostruko bolje od njihove percepcije općeg stanja primjene AI-ja i povezanih sigurnosnih praksi među hrvatskim obveznicima ZKS-a.
Posebno velike razlike zabilježene su kod nekoliko važnih područja. Dok su sudionici procijenili da je zabrana unosa poslovnih podataka u javno dostupne AI asistente uređena u tek oko 37% organizacija, među prisutnim organizacijama rezultat je bio gotovo 74%. Postojanje odobrenih AI alata procijenjeno je na svega 27%, dok ih među sudionicima ima 70%.
Slična razlika vidljiva je i kod formalne politike korištenja umjetne inteligencije – percepcija općeg stanja bila je oko 29%, a među prisutnim organizacijama gotovo 69%.
Kod upravljanja rizikom i usklađenošću razlika je još izraženija: sudionici su opće stanje procijenili na oko 30%, dok je rezultat njihovih organizacija bio 71%. U području dokazivanja stvarne implementacije ključnih sigurnosnih kontrola odnos je približno 29% prema 75%.
Najviši rezultat među prisutnim organizacijama zabilježen je kod korištenja AI coding agenata – gotovo 82%, u usporedbi s procjenom općeg stanja od oko 51%.
AI više nije samo alat za generiranje teksta
Rasprava tijekom bruncha pokazala je da se fokus organizacija postupno pomiče s pitanja „možemo li koristiti AI?“ prema znatno važnijim pitanjima: kako ga koristiti sigurno, kako ga integrirati u postojeće procese te kako osigurati kontrolu, povjerljivost i dokazivost rezultata koje AI proizvodi.
Poseban naglasak stavljen je na razliku između korištenja generičkih AI asistenata i sustava namjenski razvijenih za profesionalno upravljanje kibernetičkom sigurnošću. Cilj više nije dobiti još jedan tekstualni odgovor ili izvještaj, nego iz velikog broja dokumenata, tehničkih podataka i drugih dokaza izgraditi strukturiran i kontinuirano održavan program kibernetičke sigurnosti.
Rezultati ankete pritom daju zanimljiv signal. Oni ne predstavljaju reprezentativno istraživanje svih hrvatskih obveznika ZKS-a, jer su na događanju sudjelovale organizacije koje već pokazuju interes za kibernetičku sigurnost i primjenu umjetne inteligencije. Ipak, pokazuju da među hrvatskim organizacijama već postoji skupina obveznika koja je u praktičnoj primjeni AI-ja i upravljanju njegovim rizicima znatno dalje nego što sami stručnjaci procjenjuju da je hrvatsko tržište u cjelini.
Upravo ta razlika između percepcije i stvarnog stanja bila je jedno od najzanimljivijih otkrića događanja.
Prezentaciju s ovog događanja možete preuzeti ovdje.